

【新闻导语】Coldcard漏洞事件发生已逾一月,但攻击者仍未停止转移被盗资金。据Galaxy Research于9月7日发布的链上分析显示,Coldcard“Wave 3”攻击者正通过不同交易路径积极转移被盗比特币(BTC),且近期活动明显指向洗钱目的。
根据链上记录,攻击者最初将部分被盗资金通过THORChain跨链至以太坊(ETH),而当前的洗钱操作则主要通过比特币CoinJoin交易进行。
来源:Galaxy Research
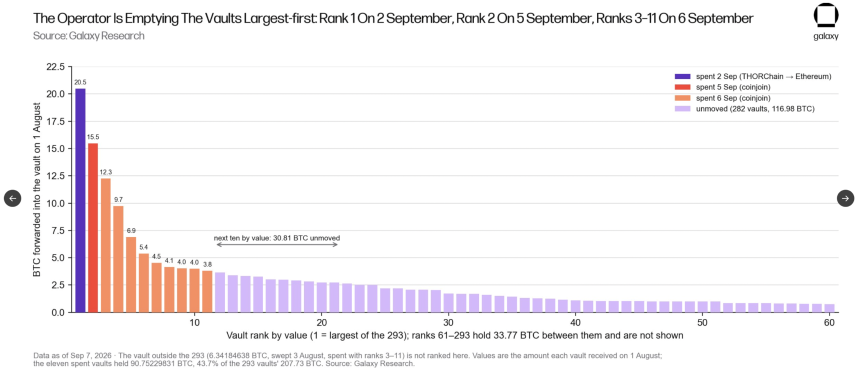
在Wave 3中,攻击者创建了293个独立的2-of-2多签 vault(金库),每个金库对应一名或一组受害者的资金。分析指出,约208.24 BTC从约1,912个受害者地址整合至293个收集地址,随后每个收集地址分别向对应的金库注资,形成结构化的被盗BTC存储系统。
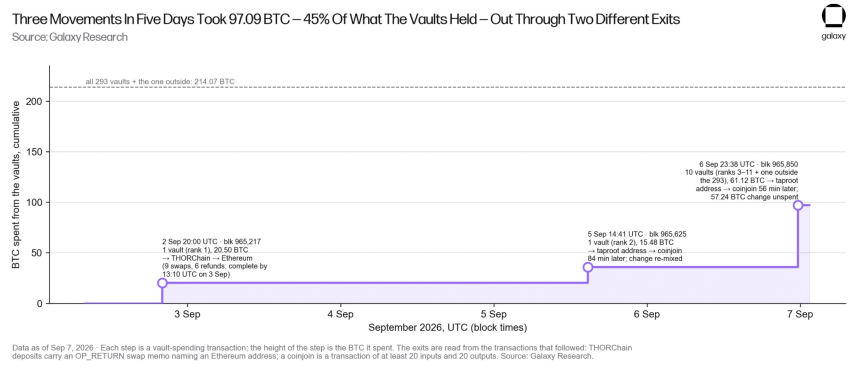
这293个金库按其初始持有BTC数量排序,攻击者依序进行花费。首次大额转出发生在9月2日,最大的金库中的20.50 BTC经THORChain转入以太坊,增加了交易层级并令资金流向更难追踪。接收资金的两个以太坊地址随后已被清空。
来源:Galaxy Research
此后,攻击者转向CoinJoin(混币)机制,该机制混合多名用户的比特币输入输出,使个体资金难以追溯。9月5日,约15.48 BTC通过CoinJoin转移;9月6日,又有61.12 BTC被移动,部分资金经中间地址进入CoinJoin轮次。
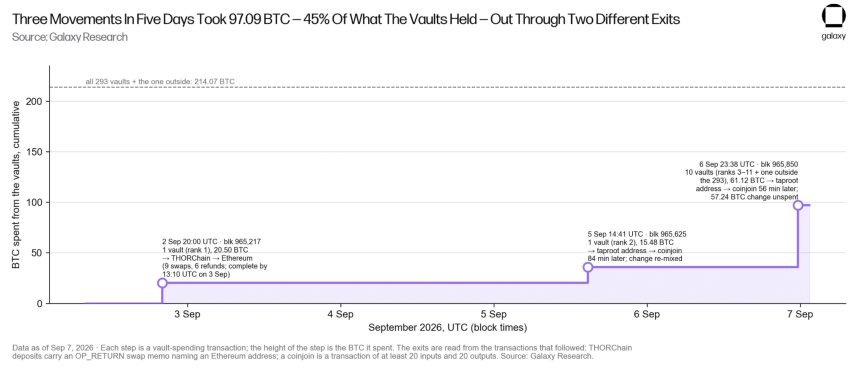
综上,在五天内的三次主要移动中,攻击者共转移97.09 BTC,剩余约116.98 BTC未触动。这意味着这些金库中214.07 BTC总量约45%已被转移。
来源:Galaxy Research
研究人员还发现一个此前未知的 vault,内含来自58个地址的资金,呈现相同的2-of-2多签模式,并与CoinJoin关联。若确认为另一Coldcard受害者金库,Wave 3金库数将升至294个,预估总被盗金额增至约1,806 BTC。
Galaxy Research报告称,Coldcard漏洞被盗代币中约82%仍存放在攻击者原始控制地址中,仅18%被转移且明显用于洗钱目的。
【结语】目前,Coldcard利用者已通过比特币CoinJoin交易转移部分被盗资金,但绝大多数被盗币仍在攻击者掌控之下,洗钱活动似乎仍将持续。