

根据荷兰国家网络安全中心(NCSC)更新的警告,苹果已修复一个关键的macOS屏幕共享漏洞。攻击者利用暴露在互联网上的Mac设备获取根权限,并安装门罗币(Monero)挖矿软件。
摘要
苹果在攻击者利用Mac屏幕共享服务远程安装门罗币挖矿程序后,修补了CVE-2026-65400漏洞。荷兰网络安全官员确认受陷Mac设备被获取根权限并安装了未授权的门罗币挖矿软件。CISA目前将该认证漏洞的总体评分从早前的7.1上调至9.8严重级。Huntress发现全球可能有数万台暴露的Mac,尤其是互联网托管的裸机苹果系统。修改屏幕共享密码无法修复该漏洞,受影响的Mac需立即安装苹果安全更新。
荷兰NCSC于8月12日更新其公告,确认在多个将5900端口暴露于互联网的系统上,CVE-2026-65400被主动利用。每起报告案例中,攻击者在获得根权限后安装了门罗币挖矿程序。该机构未披露受陷Mac数量或攻击者身份。
苹果屏幕共享漏洞可绕过认证
苹果于8月6日在macOS Tahoe 26.6.1、Sequoia 15.7.9和Sonoma 14.8.9中修复了CVE-2026-65400。该公司称该漏洞由不当状态管理引起的认证缺陷,可能允许网络上的攻击者无需有效凭据即可访问屏幕共享。安全公司Huntress发现该漏洞影响macOS屏幕共享所用的安全远程密码(SRP)认证流程,攻击者可令服务将未认证连接视为已认证并获得特权访问。由于利用发生在正常认证之前,修改密码、禁用旧版VNC认证或删除授权用户均无法解决漏洞。建议安装最新安全更新或暂时禁用屏幕共享。
数万台Mac可能已暴露
Huntress研究员Ryan Dowd表示,Censys搜索发现“数万台潜在脆弱主机”,此估算仅针对暴露在互联网上的Mac,不代表数万台确认失陷。托管裸机Mac(如租用用于远程工作的Mac mini)风险尤高。部分托管环境在新机配置时就暴露屏幕共享,增加未打补丁系统的攻击面。CISA已将漏洞CVSS评分定为9.8严重,无需特权或用户交互。NVD显示CISA于8月14日上调评分。
黑客利用受陷Mac挖门罗币
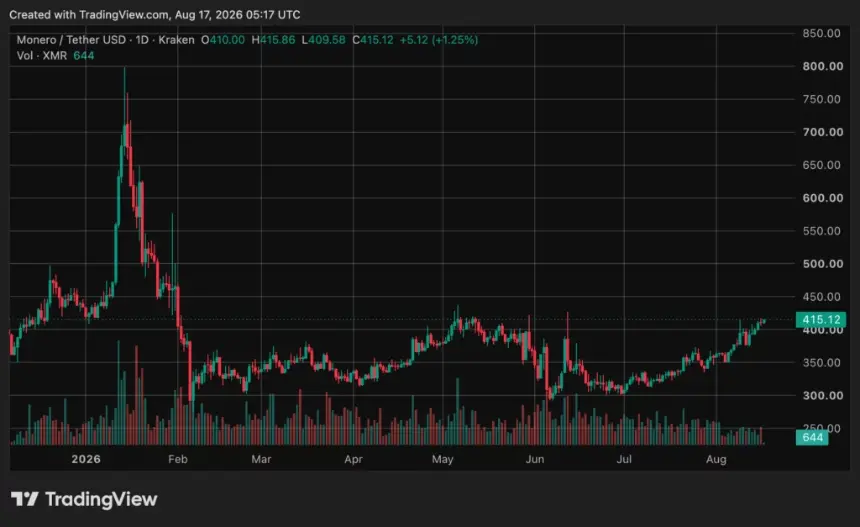
荷兰案例涉及加密劫持而非钱包凭据窃取。攻击者在获取根控后利用算力挖门罗币。NCSC未披露挖矿软件、矿池地址、钱包或收益。门罗币因可用通用硬件挖矿而频现于加密劫持活动。此前Darktrace调查发现恶意软件在入侵Windows后悄悄部署挖矿程序;苹果设备也面临其他加密货币相关恶意软件,如朝鲜黑客借假会议攻击加密公司macOS用户。发稿时门罗币(XMR)约414美元,24小时涨不足1%,7天涨近5%。
后续
当务之急是为运行易受攻击Sonoma、Sequoia和Tahoe版本的Mac打补丁。直接经屏幕共享暴露在互联网的系统风险最明确,但Huntress建议即便管理员认为服务已禁用也应更新。NCSC确认利用但未归因或公布矿池指标。事件响应方的进一步披露或可阐明攻击规模。